Perkembangan teknologi digital memberikan kemudahan bagi masyarakat dalam berkomunikasi, mengakses informasi, melakukan transaksi keuangan, hingga memperoleh berbagai layanan pemerintahan. Namun, di balik kemudahan tersebut, terdapat risiko kejahatan siber yang perlu diwaspadai, salah satunya adalah phishing.
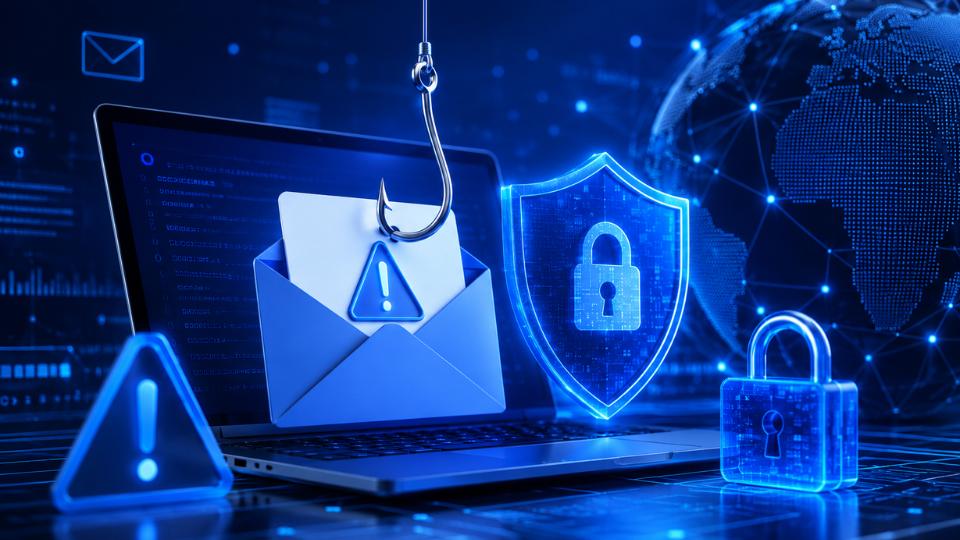
Phishing merupakan salah satu modus penipuan digital yang memanfaatkan kelengahan pengguna untuk memperoleh informasi pribadi maupun data penting secara tidak sah. Pelaku biasanya menyamar sebagai pihak yang dipercaya, seperti instansi pemerintah, lembaga keuangan, perusahaan layanan digital, bahkan orang yang dikenal oleh calon korbannya.
Modus ini dapat dilakukan melalui berbagai saluran komunikasi, mulai dari email, pesan WhatsApp, SMS, media sosial, hingga situs web palsu yang sengaja dibuat menyerupai halaman layanan resmi.
Tidak sedikit pengguna internet yang tanpa sadar memberikan informasi penting setelah menerima pesan yang terlihat meyakinkan. Padahal, satu kali mengeklik tautan yang tidak jelas atau memasukkan kata sandi pada situs palsu dapat membuka peluang bagi pelaku untuk mengambil alih akun dan menyalahgunakan data pribadi.
Karena itu, masyarakat perlu meningkatkan kewaspadaan dengan membangun kebiasaan sederhana: jangan terburu-buru mengeklik tautan, selalu periksa sumber informasi, dan pastikan keaslian setiap permintaan data pribadi.
Mengenal Phishing dan Cara Kerjanya
Secara sederhana, phishing adalah upaya penipuan digital yang dilakukan dengan menyamar sebagai pihak terpercaya untuk mengelabui seseorang agar menyerahkan informasi sensitif.
Informasi yang menjadi sasaran dapat berupa nama pengguna, kata sandi, nomor telepon, alamat email, data identitas, informasi rekening, PIN, hingga kode OTP (One-Time Password).
Pelaku biasanya menciptakan situasi tertentu agar korban merasa harus segera mengambil tindakan. Misalnya, korban diberi tahu bahwa akun akan diblokir, terdapat masalah pada transaksi, memperoleh hadiah, atau diminta memperbarui data untuk mendapatkan layanan tertentu.
Setelah korban mengeklik tautan yang diberikan, mereka dapat diarahkan ke halaman situs palsu yang tampilannya menyerupai situs resmi. Di halaman tersebut, korban diminta memasukkan informasi pribadi atau kredensial akun.
Informasi yang dimasukkan kemudian dapat dimanfaatkan pelaku untuk mencoba mengakses akun korban, melakukan penipuan lanjutan, atau menyalahgunakan identitas digital.
Kementerian Komunikasi dan Digital (Komdigi) juga mengingatkan masyarakat agar berhati-hati terhadap email, pesan, dan tautan yang mengatasnamakan instansi pemerintah. Masyarakat diminta tidak membuka tautan mencurigakan maupun memberikan kata sandi dan informasi sensitif melalui kanal yang belum dipastikan keasliannya.
Lima Tanda Pesan Phishing yang Perlu Diwaspadai
Agar tidak mudah terjebak, masyarakat perlu mengenali beberapa karakteristik pesan yang berpotensi merupakan phishing.
1. Menggunakan bahasa yang mendesak atau menakut-nakuti
Salah satu cara pelaku memengaruhi korban adalah menciptakan rasa panik. Pesan biasanya berisi peringatan bahwa akun akan dinonaktifkan, rekening dibekukan, atau layanan dihentikan apabila penerima tidak segera mengeklik tautan tertentu.
Pesan seperti ini perlu diperiksa terlebih dahulu. Jangan mengambil keputusan hanya karena merasa takut kehilangan akses terhadap suatu layanan.
2. Meminta informasi pribadi dan kode rahasia
Waspadai pesan yang meminta kata sandi, PIN, kode OTP, nomor kartu, atau informasi pribadi lainnya melalui tautan maupun percakapan yang tidak jelas.
Kode OTP merupakan informasi rahasia untuk proses autentikasi. Jangan pernah membagikannya kepada orang lain, termasuk pihak yang mengaku sebagai petugas layanan atau administrator.
3. Menggunakan alamat pengirim atau situs yang mencurigakan
Pelaku phishing sering menggunakan alamat email atau nama domain yang menyerupai identitas resmi suatu lembaga.
Perhatikan penulisan alamat situs secara teliti. Perbedaan satu huruf, tambahan karakter, atau penggunaan nama domain yang tidak dikenal dapat menjadi tanda bahwa situs tersebut bukan layanan resmi.
Perlu diingat, tampilan situs yang profesional dan penggunaan logo lembaga tidak otomatis membuktikan bahwa situs tersebut asli.
4. Menawarkan hadiah atau keuntungan yang tidak masuk akal
Pesan mengenai hadiah undian, bantuan pemerintah, pembagian uang, atau penawaran khusus yang meminta penerima mengisi data melalui tautan tidak dikenal perlu diwaspadai.
Jangan mudah percaya pada informasi yang menjanjikan keuntungan besar tanpa proses dan sumber yang jelas.
5. Menyertakan tautan dan lampiran yang tidak dikenal
Tautan atau dokumen yang dikirim oleh nomor tidak dikenal dapat mengarah ke situs berbahaya atau menjadi bagian dari upaya penipuan.
Jangan langsung membuka lampiran, mengunduh file, atau memasang aplikasi yang dikirim melalui sumber yang belum terverifikasi.
Mengapa ASN dan Pegawai Pemerintahan Juga Perlu Waspada?
Ancaman phishing tidak hanya menyasar masyarakat umum, tetapi juga pegawai pemerintahan yang setiap hari menggunakan perangkat dan layanan digital untuk melaksanakan pekerjaan.
Dalam lingkungan pemerintahan, email kedinasan, dokumen administrasi, aplikasi perkantoran, serta berbagai sistem informasi merupakan bagian penting dari aktivitas pelayanan publik.
Pelaku dapat memanfaatkan kebiasaan pegawai yang sering menerima dokumen, undangan rapat, pemberitahuan administrasi, atau permintaan pembaruan akun untuk menyisipkan pesan palsu.
Sebagai contoh, seseorang menerima email yang mengatasnamakan administrator sistem dan meminta pegawai memperbarui kata sandi melalui tautan tertentu. Karena terlihat berkaitan dengan pekerjaan, penerima mungkin langsung mengikuti instruksi tersebut tanpa melakukan pemeriksaan.
Jika informasi akun berhasil diperoleh pelaku, akses tersebut berpotensi disalahgunakan untuk membaca informasi, menyebarkan pesan penipuan, atau mencoba memasuki sistem lain yang terhubung dengan akun tersebut.
Oleh sebab itu, pegawai pemerintahan perlu menerapkan prinsip kehati-hatian dalam setiap aktivitas digital.
Beberapa kebiasaan yang perlu diterapkan antara lain:
- Memeriksa identitas pengirim sebelum membuka pesan atau dokumen.
- Memastikan permintaan sensitif melalui saluran komunikasi resmi.
- Tidak membagikan akun, kata sandi, PIN, maupun kode OTP.
- Menggunakan kata sandi yang kuat dan berbeda untuk setiap akun penting.
- Mengaktifkan autentikasi multifaktor atau MFA.
- Segera melaporkan pesan mencurigakan kepada pengelola teknologi informasi atau petugas keamanan informasi di instansi masing-masing.
Keamanan informasi bukan semata-mata tanggung jawab pengelola teknologi informasi. Setiap pegawai memiliki peran dalam menjaga kerahasiaan data dan keberlangsungan layanan pemerintahan.
Cara Melindungi Diri dari Serangan Phishing
Mencegah phishing sebenarnya dapat dimulai dari kebiasaan sederhana ketika menggunakan internet. Berikut beberapa langkah yang dapat diterapkan masyarakat.
1. Periksa sumber pesan sebelum bertindak
Jangan langsung mempercayai pesan hanya karena menggunakan nama, foto profil, logo, atau identitas lembaga tertentu.
Jika menerima permintaan yang berkaitan dengan rekening, bantuan pemerintah, pembaruan akun, atau informasi penting lainnya, lakukan konfirmasi melalui nomor layanan atau situs resmi yang sudah diketahui.
2. Periksa alamat situs dengan teliti
Sebelum memasukkan informasi pribadi, periksa alamat situs pada bilah alamat peramban.
Pastikan alamat tersebut sesuai dengan situs resmi layanan yang ingin digunakan. Jangan mengandalkan logo, desain, atau tampilan halaman sebagai satu-satunya bukti keaslian.
Ikon gembok dan penggunaan HTTPS menunjukkan adanya koneksi terenkripsi, tetapi tidak otomatis menjamin bahwa sebuah situs aman atau dikelola oleh lembaga yang benar.
3. Jangan pernah membagikan kode OTP
Kode OTP merupakan kode verifikasi yang harus dijaga kerahasiaannya.
Jangan memberikannya kepada siapa pun melalui telepon, WhatsApp, email, maupun media sosial. Jika menerima kode OTP padahal tidak sedang melakukan proses masuk atau transaksi, jangan gunakan atau bagikan kode tersebut. Periksa keamanan akun melalui aplikasi atau layanan resminya.
4. Gunakan kata sandi yang kuat dan autentikasi multifaktor
Buat kata sandi yang panjang, unik, dan tidak mudah ditebak. Hindari menggunakan tanggal lahir, nama pribadi, atau kombinasi sederhana.
Aktifkan autentikasi multifaktor (MFA) apabila tersedia. Fitur ini menambahkan lapisan verifikasi sehingga mengetahui kata sandi saja belum tentu cukup untuk mengakses akun.
5. Perbarui perangkat dan aplikasi
Gunakan sistem operasi, peramban, serta aplikasi versi terbaru yang masih didukung. Pembaruan perangkat lunak dapat mencakup perbaikan keamanan untuk mengurangi risiko penyalahgunaan celah yang telah diketahui.
Unduh aplikasi hanya melalui toko aplikasi resmi atau situs pengembang yang dapat diverifikasi.
6. Batasi penyebaran informasi pribadi
Jangan sembarangan mengunggah foto dokumen identitas, kartu keluarga, informasi rekening, atau dokumen yang memuat data sensitif ke media sosial.
Informasi yang dibagikan secara terbuka dapat dimanfaatkan pihak lain untuk menyusun penipuan yang lebih meyakinkan.
Apa yang Harus Dilakukan Jika Terlanjur Mengeklik Tautan Phishing?
Terlanjur mengeklik tautan mencurigakan bukan berarti seseorang harus langsung panik. Hal terpenting adalah segera melakukan tindakan pencegahan sesuai dengan informasi yang sudah terlanjur diberikan.
Jika hanya membuka tautan tanpa memasukkan data atau mengunduh file, segera tutup halaman tersebut. Jangan melanjutkan proses yang diminta. Periksa perangkat dan akun apabila terdapat aktivitas yang tidak biasa.
Jika sudah memasukkan kata sandi, segera ubah kata sandi melalui aplikasi atau situs resmi. Apabila kata sandi yang sama digunakan pada layanan lain, ubah juga kata sandi akun-akun tersebut.
Jika kode OTP atau informasi rekening telah diberikan, segera hubungi penyedia layanan atau bank melalui kanal resmi untuk meminta pengamanan akun dan pemeriksaan transaksi.
Jika sempat mengunduh atau memasang aplikasi mencurigakan, hentikan penggunaannya dan lakukan pemeriksaan keamanan perangkat. Jika berkaitan dengan perangkat atau akun kedinasan, segera koordinasikan dengan pengelola teknologi informasi instansi.
Selanjutnya, simpan bukti berupa tangkapan layar, alamat situs, nomor pengirim, email, dan waktu kejadian. Bukti tersebut dapat membantu proses pemeriksaan dan pelaporan.
Jangan menghapus bukti sebelum informasi pentingnya disimpan. Segera laporkan kejadian melalui kanal pengaduan resmi penyedia layanan atau instansi terkait. Jika terdapat kerugian finansial atau dugaan tindak pidana, pertimbangkan untuk melapor kepada pihak berwenang.
Literasi Digital Dimulai dari Kebiasaan yang Bertanggung Jawab
Perkembangan teknologi akan terus menghadirkan berbagai kemudahan dalam kehidupan masyarakat. Namun, kemudahan tersebut harus diimbangi dengan pemahaman mengenai risiko dan cara menjaga keamanan informasi.
Phishing mengingatkan kita bahwa ancaman digital tidak selalu datang dalam bentuk virus atau serangan teknologi yang rumit. Terkadang, ancaman justru hadir melalui pesan sederhana yang terlihat meyakinkan dan memanfaatkan kepercayaan pengguna.
Karena itu, masyarakat perlu membangun kebiasaan untuk selalu memeriksa informasi sebelum mengambil tindakan. Jangan terburu-buru mengeklik tautan, jangan memberikan data pribadi kepada pihak yang belum terverifikasi, serta jangan mudah percaya pada tawaran yang menjanjikan keuntungan tanpa kejelasan.
Bagi ASN dan pegawai pemerintahan, kewaspadaan tersebut juga merupakan bagian dari tanggung jawab dalam menjaga informasi kedinasan dan mendukung keberlangsungan pelayanan publik.
Ingat, satu klik tanpa pemeriksaan dapat membuka peluang penyalahgunaan data. Lindungi akun, jaga informasi pribadi, dan sebarkan kebiasaan aman berinternet kepada keluarga serta lingkungan sekitar.
Jangan Asal Klik! Cegah Sebelum Terjadi, Deteksi Sebelum Meluas.